Хакеры отключили холодильники в супермаркетах: как это было
USD 21,65
- Тренер Спарты Приске после поражения от «Борнмута»: сколько вторых жёлтых дали бы за это в чешской лиге?
- Генеральная забастовка во Франции: на улицы вышли сотни тысяч человек
- Левые в Германии требуют «климатических репараций» для развивающихся стран
- Парень бросил 17-летнюю девушку в снегу и морозе под Цугшпитце и спустился в долину один
- Учительница из Нью-Джерси родила от 13-летнего ученика и получила пять лет тюрьмы
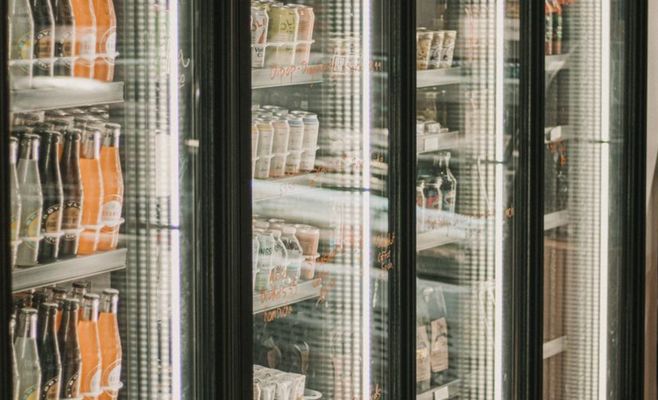
Хакеры, атаковавшие в понедельник системы охлаждения супермаркетов как минимум в восьми странах Европы, скорее всего, использовали элементарные пароли вроде «12345». Как именно это могло выглядеть, показал агентству Reuters эксперт бельгийского университета Howest Лоренс Сингье.
В лаборатории Cyber 3 Lab он работает с системой, которая имитирует оборудование, управляющее холодом в магазинах. В окно входа он вводит логин «admin» и пароль «12345» — и за несколько секунд получает панель управления охлаждением. «Нажимаю одну кнопку — включается нагрев. Нажимаю другую — выключается», — показывает он.
Сто холодильников, один компьютер
По словам Сингье, в крупном магазине может быть до сотни холодильных и морозильных боксов. Настраивают их не по отдельности: за всё отвечает один управляющий компьютер, так называемый программируемый контроллер. Он решает, когда охлаждать, а когда греть, например при регулярной разморозке. Обслуживающий персонал подключается к нему через веб-интерфейс. «Это обычный сайт, как facebook.com», — объясняет эксперт.
Корень проблемы, по его мнению, в том, что интерфейс был открыт прямо в интернете, так что зайти мог кто угодно. Кроме того, владельцы часто не меняли заводские логины и пароли. Третья слабость — старые версии систем с известной уязвимостью: через неё можно было подобрать пароль, даже если его когда-то сменили.
Сингье предполагает, что злоумышленники пробовали именно логин «admin» и пароли вроде «12345». Попавший внутрь мог одним кликом перевести оборудование в режим разморозки. «И куча еды оказалась в мусоре», — говорит эксперт.
Вторая волна за три недели
Атака в понедельник затронула десятки магазинов минимум в восьми странах. Среди них — магазины сетей Carrefour и Delhaize в Бельгии, ICA и Coop в Швеции. Пострадали и три банка крови во Франции.
Это уже вторая подобная атака в Западной Европе за три недели. В середине октября холодильные боксы в сотнях французских супермаркетов прогрелись до 50 градусов, а в нескольких магазинах начались пожары. Французское агентство по кибербезопасности тогда, по сообщениям СМИ, нашло уязвимость в программном обеспечении датской компании Danfoss.
Прага за 5 минут в неделю
Раз в неделю: что меняется в Чехии (законы, цены, документы), события в Праге и главные новости. Без спама.
Нажимая «Подписаться», вы соглашаетесь получать рассылку Around Prague. Политика конфиденциальности
Описание Сингье во многом совпадает с тем, что уже официально подтвердили власти и производитель. Государственная служба CERT-FR после октябрьской атаки предупредила прежде всего о том, что управление охлаждением было доступно прямо из интернета. Особенно уязвимы, по её данным, старые устройства, для которых больше не выходят обновления безопасности. Danfoss заявила, что в пострадавших системах стояло устаревшее ПО. Заводские пароли CERT-FR среди причин не называет, но рекомендует операторам их сменить.
Системы Danfoss подверглись атаке и на этой неделе. По рекомендации производителя магазины во вторник отключили их от сети, а компания, по данным Reuters, вместе с клиентами работает над исправлениями.
Конкретные сети хакеры, по мнению Сингье, скорее всего не выбирали. Управляющие компьютеры, выставленные в интернет, легко найти, как и обычные сайты: можно определить страну, где стоит устройство, но не его владельца. «Скорее всего, они целились в определённую страну или регион», — считает эксперт.
Атаки на промышленное оборудование пока редки, но Сингье ждёт их роста: искусственный интеллект упрощает такие атаки даже любителям. «Код для подобной атаки уже может сгенерировать один простой запрос», — говорит он.
Around Prague по материалам seznamzpravy.cz
Комментарии (0)
Будьте вежливы. Спам и оскорбления удаляем.