Хакерська атака на супермаркети Європи: як вимкнули холодильники
USD 21,65
Популярне
Хакери, які в понеділок атакували системи охолодження супермаркетів щонайменше у восьми країнах Європи, найімовірніше, використали елементарні паролі на кшталт «12345». Як саме це могло виглядати, експерт бельгійського університету Howest Лоренс Сінг'є показав агентству Reuters.
У лабораторії Cyber 3 Lab він працює із системою, яка імітує обладнання, що керує холодом у магазинах. У вікно входу він вводить логін «admin» і пароль «12345» — і за кілька секунд отримує панель керування охолодженням. «Натискаю одну кнопку — вмикається нагрівання. Натискаю іншу — вимикається», — демонструє він.
Сто холодильників, один комп'ютер
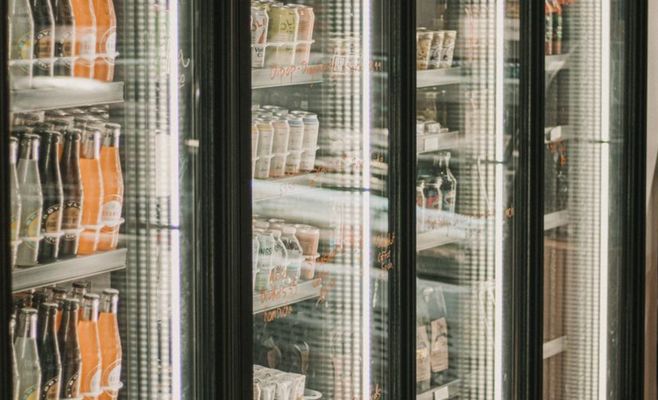
За словами Сінг'є, у великому магазині може бути до сотні холодильних і морозильних камер. Налаштовують їх не окремо: за все відповідає один керувальний комп'ютер, так званий програмований контролер. Він вирішує, коли охолоджувати, а коли нагрівати, наприклад під час регулярного розморожування. Обслуговувальний персонал підключається до нього через вебінтерфейс. «Це звичайний сайт, як facebook.com», — пояснює експерт.
Корінь проблеми, на його думку, в тому, що інтерфейс був відкритий просто в інтернеті, тож зайти міг будь-хто. Крім того, власники часто не змінювали заводські логіни й паролі. Третя слабкість — старі версії систем із відомою вразливістю: через неї можна було підібрати пароль, навіть якщо його колись змінили.
Сінг'є припускає, що зловмисники пробували саме логін «admin» і паролі на кшталт «12345». Той, хто потрапляв усередину, міг одним кліком перевести обладнання в режим розморожування. «І купа їжі опинилася в смітнику», — каже експерт.
Друга хвиля за три тижні
Атака в понеділок зачепила десятки магазинів щонайменше у восьми країнах. Серед них — магазини мереж Carrefour і Delhaize в Бельгії, ICA та Coop у Швеції. Постраждали також три банки крові у Франції.
Це вже друга подібна атака в Західній Європі за три тижні. Усередині жовтня холодильні камери в сотнях французьких супермаркетів нагрілися до 50 градусів, а в кількох магазинах спалахнули пожежі. Французьке агентство з кібербезпеки тоді, за повідомленнями ЗМІ, виявило вразливість у програмному забезпеченні данської компанії Danfoss.
Опис Сінг'є багато в чому збігається з тим, що вже офіційно підтвердили влада й виробник. Державна служба CERT-FR після жовтневої атаки попередила насамперед про те, що керування охолодженням було доступне просто з інтернету. Особливо вразливі, за її даними, старі пристрої, для яких більше не виходять оновлення безпеки. Danfoss заявила, що в постраждалих системах стояло застаріле ПЗ. Заводські паролі CERT-FR серед причин не називає, але радить операторам їх змінити.
Системи Danfoss зазнали атаки й цього тижня. За рекомендацією виробника магазини у вівторок відключили їх від мережі, а компанія, за даними Reuters, разом із клієнтами працює над виправленнями.
Конкретні мережі хакери, на думку Сінг'є, найімовірніше, не обирали. Керувальні комп'ютери, виставлені в інтернет, легко знайти, як і звичайні сайти: можна визначити країну, де стоїть пристрій, але не його власника. «Найімовірніше, вони цілилися в певну країну або регіон», — вважає експерт.
Атаки на промислове обладнання поки рідкісні, але Сінг'є очікує їх зростання: штучний інтелект спрощує такі атаки навіть аматорам. «Код для подібної атаки вже може згенерувати один простий запит», — каже він.
Around Prague за матеріалами seznamzpravy.cz